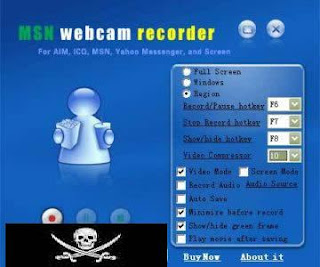
“Grave janelas selecionadas, incluindo webcams exibidas na tela, diretamente para vídeos AVI ou WMV.”
Webcam and Screen Recorder grava janelas selecionadas (incluindo webcams exibidas na tela) no modo tela cheia ou parte da tela diretamente para um arquivo de vídeo nos formatos AVI e WMV. Os sons também são gravados com o vídeo.
A ferramenta é muito boa para capturar screenshots em sessões de conversa via webcam com seus amigos e salvar memórias preciosas eternamente. Use também a Fake Webcam para reproduzir os vídeos gravados no seu messenger como Yahoo! ou MSN (Windows Live Messenger). Você também pode criar demonstrações e apresentações de vídeos.
Destaques:
Grava webcams
Grava a atividade em tela cheia ou em partes da tela
Cria demonstrações e apresentações
Tamanho: 6 Mb
Hospedagem: EasyShare
Screenshot:
Name : Best Hacking Tools for MSN Hacking All in One
License : Freeware
Price : Freeware
Size : 25 MB
OS Support : Windows XP, Windows 7, Windows 98, Windows Me, Windows NT, Windows 2000
Download MessengerLog 360 Pro 7.08 Espião de MSN Descrição: Aqui está o espião do MSN Messenger. De forma invisível, monitora tudo do MSN, incluindo os emoticons, as fontes e as cores. Possui diversas funções que atendem à todas as necessidades de quem, por um motivo ou por outro, deseja monitorar secretamente o MSN..
Estilo: Programa espião
Fabricante: Formessengers
Tamanho: 2 MB
Formato: Rar
Idioma: Portugues
Trojan pouco conhecido, o que facilita MUITO na hora de usar um crypter, joiner e binder ( qualquer crypter de categoria baixa deixa indetectavel. )
Gratuito
Tamanho: 1,10 MB
Sistema: Windows Xp, Windows Vista.
Empresa: Net Devil
Back Orifice (“Orifício Traseiro”, em inglês) é um programa de computador, mais especificamente uma ferramenta de administração remota, que permite a uma pessoa operar remotamente outro computador que esteja executando o sistema operacional Microsoft Windows e que esteja conectado a uma rede de computadores. O nome é uma sátira ao software servidor da Microsoft chamado Back Office.
O Back Orifice trabalha com uma arquitetura cliente-servidor. Um programa servidor pequeno e discreto é instalado em uma máquina, permitindo que ela seja manipulada remotamente por um programa cliente com interface gráfica instalado em outro computador. Esses dois componentes comunicam-se entre si usando o protocolo de rede TCP) e/ou UDP. Numa referência ao crescente fenômeno Leet, esse programa comumente é executado usando a porta 31337.
O programa foi lançado na DEF CON 6 no dia 1 de Agosto de 1998, fruto do intelecto de Sir Dystic, membro da organização hacker americana Cult of the Dead Cow. De acordo com o grupo, seu propósito era demonstrar a falta de segurança no sistema operacional Windows 98 da Microsoft.
Até recentemente, o Microsoft Windows é um sistema operacional monousuário para computadores domésticos, que nunca foi projetado para funcionar como uma plataforma segura de rede. Apesar disso, a Microsoft o anunciava como a melhor solução para usuários interessados em acessar a Internet. A estratégia funcionou e o Windows conseguiu uma grande fatia do mercado. Como resultado da proliferação de computadores com sistema Windows acessando a Internet, ele acabou se tornando o alvo ideal para demonstrações de ferramentas hacker.
Apesar do Back Orifice possuir propósitos legitimamente sérios, tais como administração remota, há outros fatores que o tornam apropriado para atividades menos benignas. O servidor é capaz de se esconder de inspeções básicas feitas pelo usuário do sistema. Se embutido num Cavalo de Tróia, ele facilmente ludibria o usuário, podendo ser instalado automaticamente por engano e usado para atacar, espionar ou apenas irritar usuários incautos.
Por essas e por outras razões, a indústria de antivírus imediatamente categorizou a ferramenta como praga eletrônica e adicionou o Back Orifice às suas listas de quarentena. Apesar deste fato, ele foi amplamente usado por aspirantes a hacker devido a sua interface simples e instalação fácil.
O programa cliente do Back Orifice permite:
* Abrir aplicações para uso remoto por meio de telnet
* Criar / listar / deletar pastas
* Copiar / deletar / procurar / compactar / descompactar / ver arquivos
* Abrir / fechar servidor HTTP
* Logar pressionamento de teclas
* Permitir vários métodos para captura de tela (inclusive criação de .AVIs)
* Algumas funções de Rede (conexões ativas, por exemplo)
* Ping Host
* Listar / desligar / criar Process (Aplicativos)
* Várias funções no registro
* Abrir caixa de Dialogo (similar à de erro do Windows)
* Travar o computador
* Reiniciar (Rebootar) o computador
* Mostrar senhas (passwords) do sistema
* Mandar e receber arquivos por TCP
O Back Orifice tem um sucessor chamado Back Orifice 2000, lançado em 1999.
Gratuito
Tamanho: 2,34 MB
Sistema: Windows Xp, Windows Vista.
Empresa: BO2K Back Oriffice
Descrição.: Turkojan Versao 5!! Funcionando!! Testado por mim! Nao Precisa instalar!!
sem mais.. o resto vc jah sabe ! Aproveitee!
Novo Trojan De Conexão Reversa,
criado pela equipe HackerTools.
ja usei o trojan, e ele está aprovado.
não precisa criar server, ele ja vem com 5
servers prontos.
não é necessario pausar seu anti-virus,
o trojan ainda é novo e os anti-virus não detectam
O Bifrost é um dos melhores programas de invasão existente, ele atua por meio de um trojan que enviado a vitima ele tem acesso total ao pc da vitima.
Antes de você descompactar o programa primeiro vc deve desabilitar seu Anti-virus
se vc tiver usando o AVG ai não tem jeito meu amigo, você tera que desinstala-lo, para poder usar este trojan, é presiso também abrir uma porta no modem TCP= 2000

Inicialmente sendo chamado de Project R3x, esse programa começou a se destacar pelas suas excelentes habilidades de detectar problemas nos sistemas. Tanto, que antes mesmo de se transformar em Languard, ele já estava integrando a lista dos 5 softwares de segurança mais usados no mundo. Isso é para poucos. Rápido, fácil de usar e fatal. Uma combinação perfeita, mas perigosa. Na sua versão 0.60, mostrada na foto acima, ele implementou o uso do SNMP ou Protocolo simples de gerenciamento de rede. Com isso, mais milhares de sistemas mal-configurados começaram a vazar informações.
Claro, ,já existia outros programas que conseguiam acesso a pastas compartilhadas (como o Legion) e ao SNMP (como IP Browser), mas todos eram meio complicados de usar. O R3x não, qualquer pessoa, mesmo que não saiba nada de Internet pode usá-lo. Quer invadir algum computador com recursos compartilhados? Clique duas vezes no íconezinho que parece uma pasta do Windows com o nome do recurso. Prontinho! Você está dentro de outro sistema.
Depois de algum tempo, o r3x se transformou em um software empresarial. Mudou o nome para Languard Network Scanner, adotou os Windows baseados em NT como plataforma principal e melhorou muito o seu poder de atuação. Ele é até capaz de corrigir falhas em servidores remotos baixando os próprios patchs. Ou seja, descobriu uma falha com ele no computador da sua empresa e você está viajando? Não tema... deixe ele corrigir a falha para você.
Ele detecta absolutamente tudo que você tiver em seu sistema. Seja ele Windows, Linux, Solaris, Mac OS ou um roteador. Além de fazer tudo o que o r3x fazia

Chega de espera nessa praga de easy-share faça download a vontade

Para você que faz downloads no BaixarMais e está cansado de esperar aquele tempinho chato...
O Easy Share adotou um novo sistema de slots para o Brasil, ou seja, um sistema igual ao megaupload que limita downloads por país.A solução é esperar liberar slots ou comprar uma conta premium (claro que eles podem lançar uma toolbar igual ao megaupload)...
servidor:
Por enquanto vai uma solução de como burlar o Easy Share (Por Shock)
1- Escolha um dos sites abaixo:
http://www.proxyget.com/
http://www.ninjaproxy.com/
http://www.siteallow.com/
www.proxyaction.net/proxy
http://www.proxyfirst.com/
http://www.myspacebypass.com/
http://www.filterforward.com/
http://www.msproxyes.com/
http://www.twoandtwoisfour.info/
http://www.pimpproxy.com/2- Depois, certifique-se de que vocês DEVEM deixar DESATIVADOS (Quando tiver) as seguintes opções:
Remove all ScriptsScripts
e derivados…
3- Daí, é só digitar o link e baixar à vontade.



 Com esse pequeno programa, você pode dar um susto nos seus contatos de msn!


 Parece o Prorat mais num é ...


 Ranking Top30 Brasil


